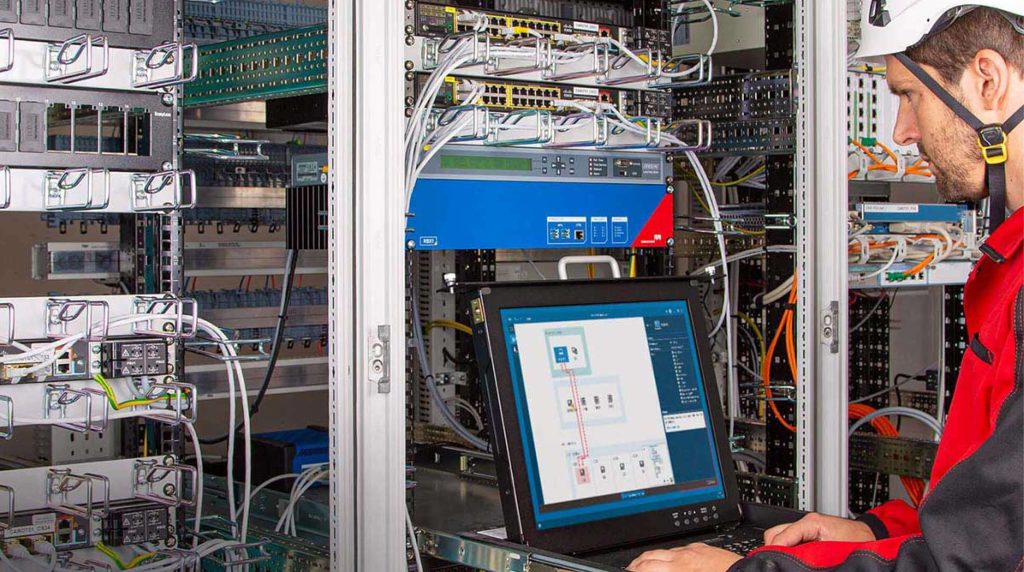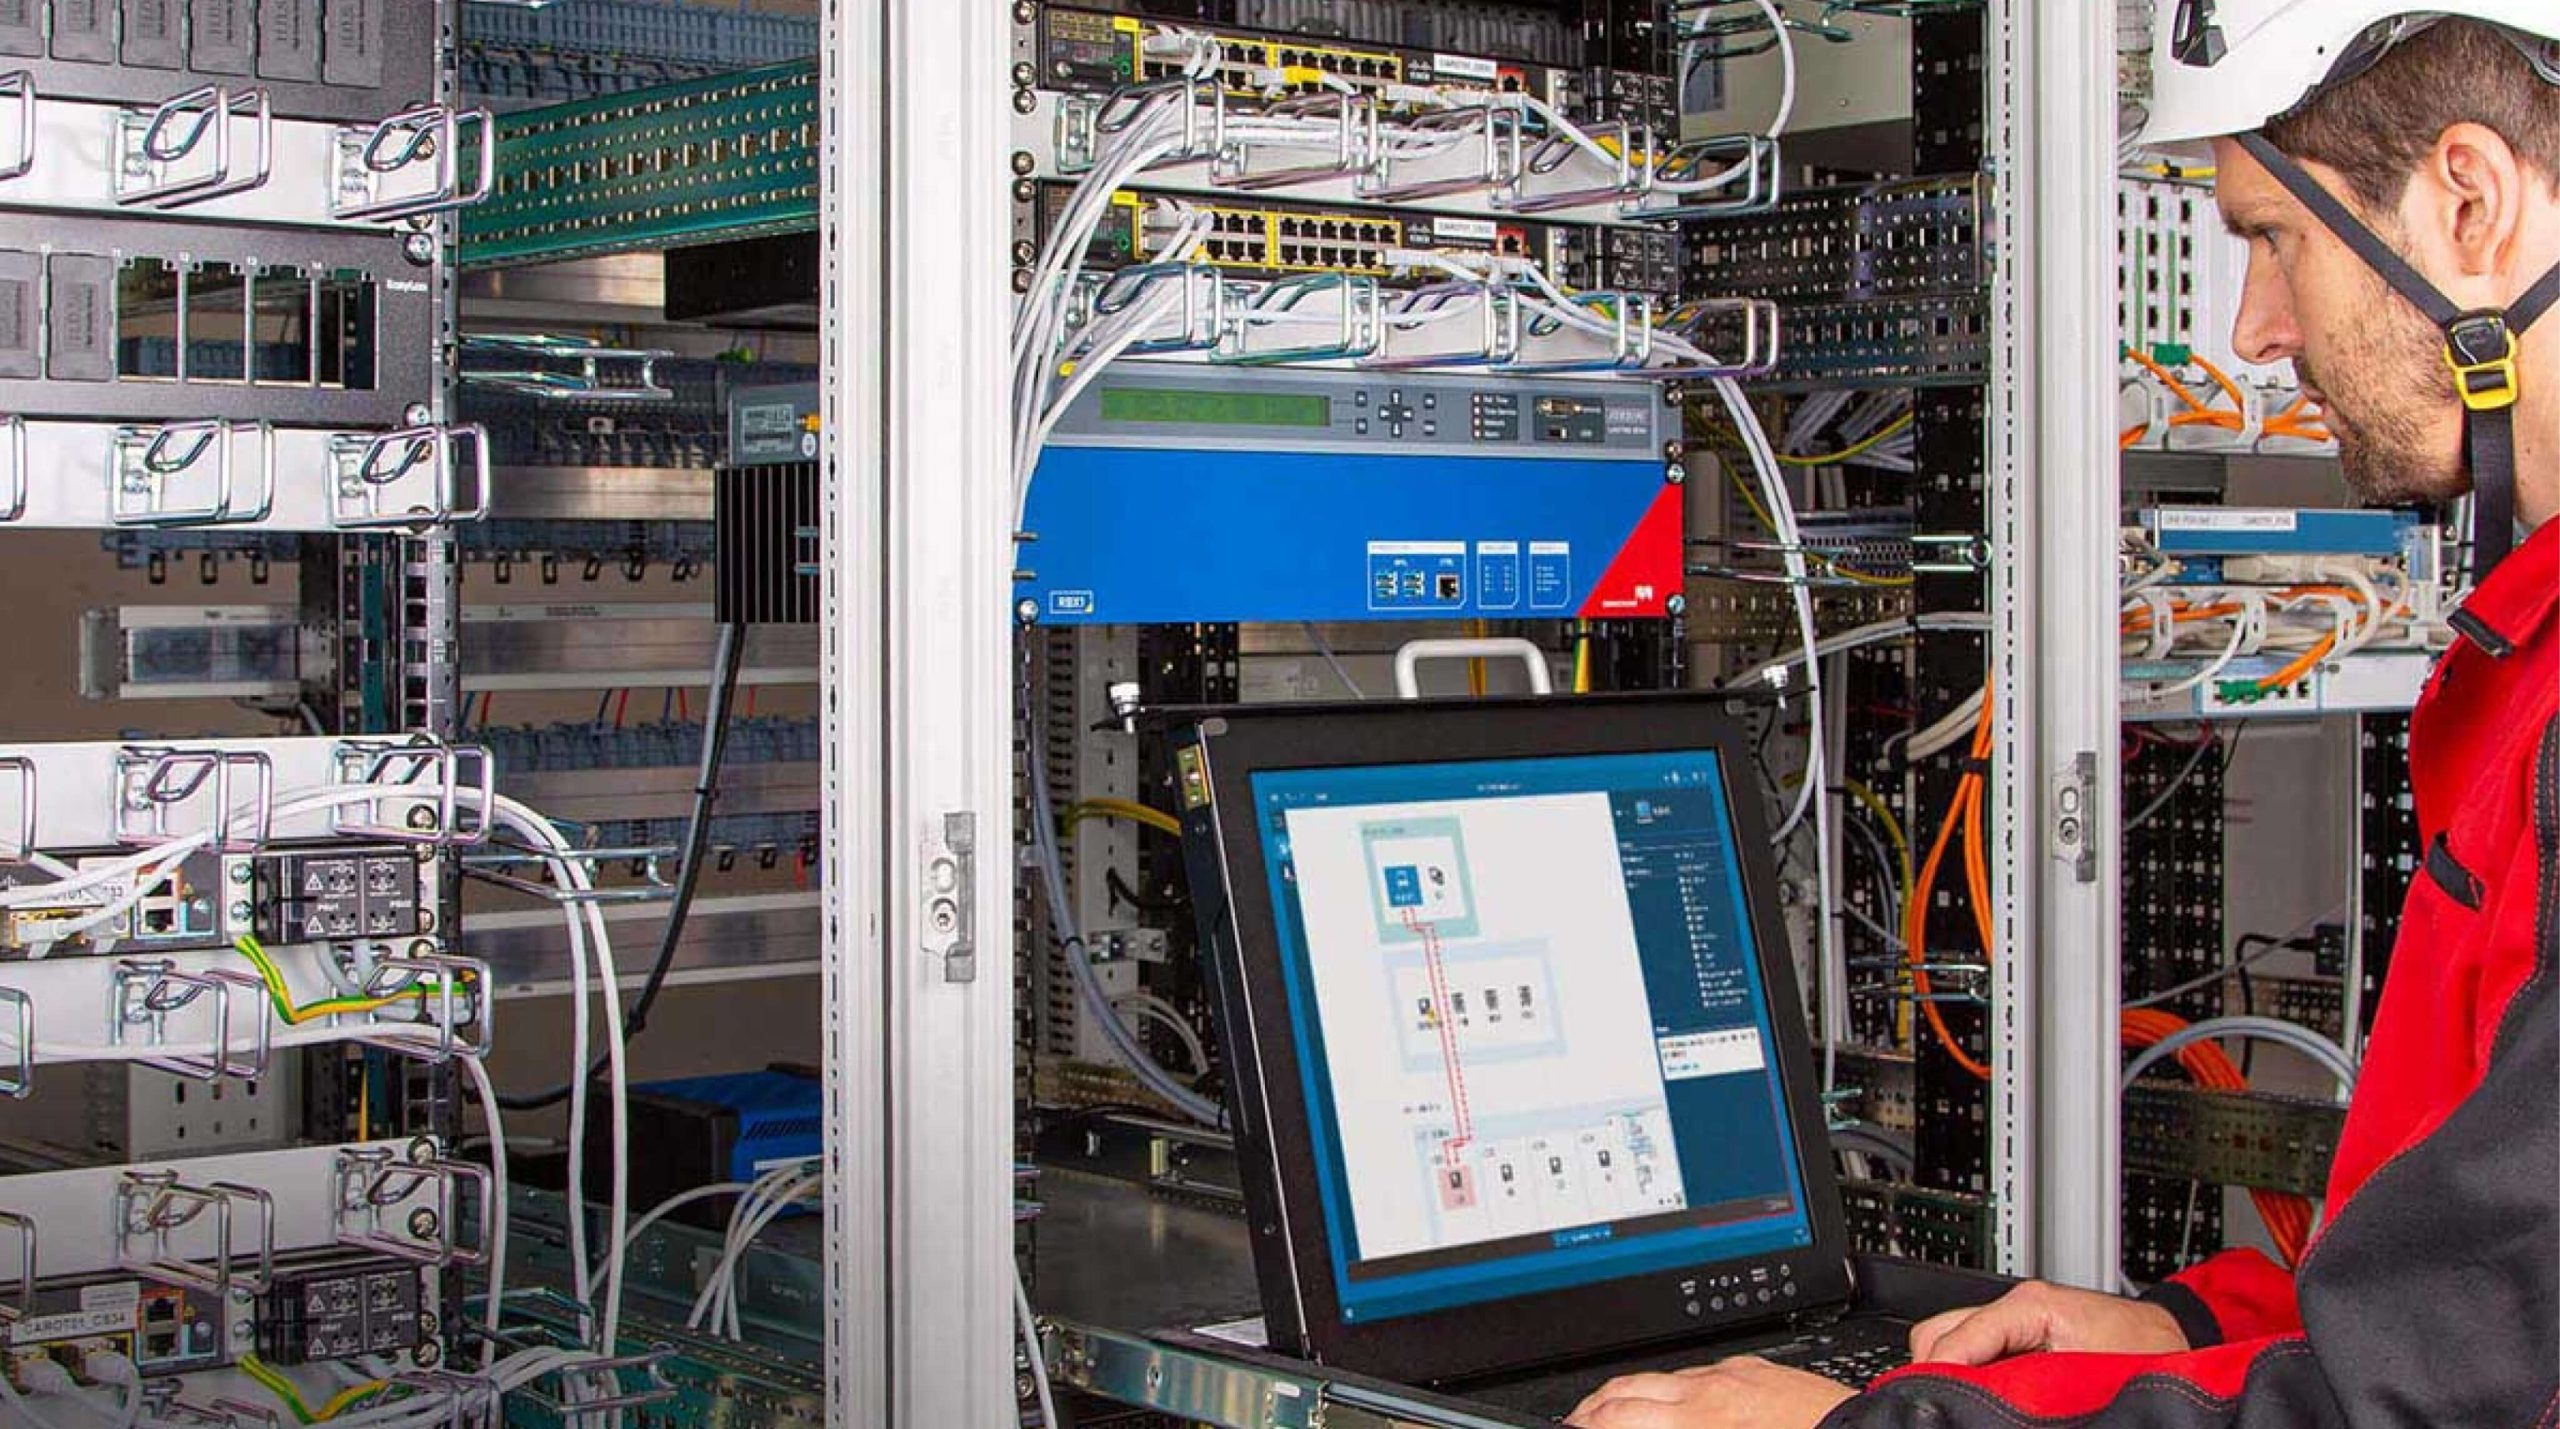
A digitalização dos sistemas elétricos transformou a maneira como dispositivos de proteção, controle e automação compartilham informações. Em uma subestação digital, relés, controladores, unidades de aquisição e estações de engenharia passam a operar dentro de uma arquitetura de comunicação integrada.
A IEC 61850 tem papel central nesse processo. A norma oferece modelos padronizados para representar funções e dados do sistema elétrico, uma linguagem para descrever a configuração da automação e protocolos voltados à comunicação entre os dispositivos.
Essa integração facilita a interoperabilidade e a engenharia dos sistemas. Ao mesmo tempo, exige uma estratégia de cibersegurança compatível com as características da tecnologia operacional.
O que é a IEC 61850?
A IEC 61850 é uma série internacional de normas voltada às redes de comunicação e aos sistemas de automação de energia.
Embora tenha se consolidado em aplicações de automação de subestações, seu escopo também alcança recursos energéticos distribuídos, automação da distribuição, usinas hidrelétricas, usinas eólicas e outras aplicações do setor elétrico.
A estrutura da IEC 61850 pode ser compreendida a partir de quatro componentes principais: o modelo semântico dos dados, a linguagem de configuração SCL, os protocolos de comunicação e os recursos de segurança associados à série IEC 62351.
O modelo de dados atribui significado padronizado às informações trocadas pelos equipamentos. Em vez de transmitir somente endereços ou valores isolados, os dispositivos utilizam estruturas que representam funções do sistema elétrico.
A SCL, sigla para *System Configuration Language*, descreve equipamentos, serviços de comunicação e relações entre dispositivos. Ela contribui para que o projeto possa ser desenvolvido e mantido dentro de um processo de engenharia comum.
Já os protocolos permitem que os IEDs, dispositivos eletrônicos inteligentes, troquem informações necessárias às funções de proteção, medição e controle.
Por que a cibersegurança precisa fazer parte do projeto?
Em uma arquitetura digital, uma falha de comunicação pode afetar a disponibilidade das informações usadas na operação. Uma alteração indevida de configuração também pode interferir no comportamento de equipamentos responsáveis por funções críticas.
A proteção do ambiente deve considerar as características próprias da tecnologia operacional. Diferentemente de um sistema corporativo convencional, uma rede de automação interage diretamente com processos físicos. Disponibilidade, confiabilidade operacional e segurança das pessoas precisam ser consideradas durante a implementação dos controles de cibersegurança. :contentReference[oaicite:7]{index=7}
Por esse motivo, a adoção de equipamentos compatíveis com a IEC 61850 deve ser acompanhada por decisões de arquitetura, gestão de acessos e monitoramento.
A conformidade de um dispositivo com a norma representa uma parte do projeto. A segurança do sistema depende de como os componentes são configurados, conectados e mantidos ao longo de sua vida útil.
Qual é o papel da IEC 62351?
A série IEC 62351 reúne requisitos e mecanismos de cibersegurança aplicáveis aos protocolos desenvolvidos pelo Comitê Técnico 57 da IEC, responsável por normas relacionadas ao gerenciamento de sistemas de energia.
Dentro do universo da IEC 61850, diferentes partes da IEC 62351 tratam de aspectos específicos da comunicação.
A IEC 62351-3 aborda perfis que utilizam TCP/IP. A IEC 62351-4 trata de perfis baseados em MMS, protocolo usado em aplicações da IEC 61850 para comunicação entre equipamentos e sistemas.
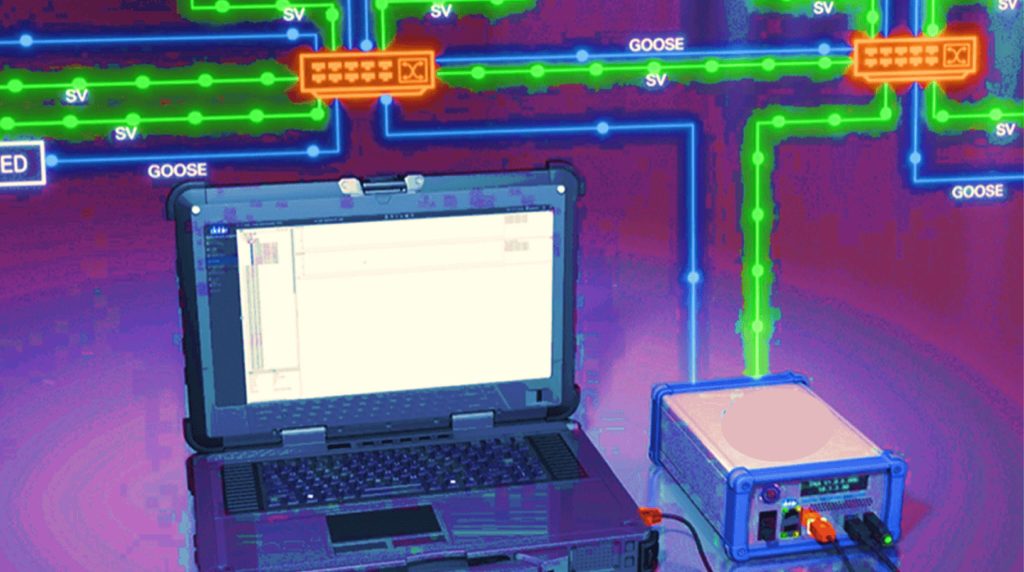
A IEC 62351-6 estabelece mecanismos para proteger protocolos derivados da IEC 61850, incluindo os perfis relacionados às mensagens GOOSE e aos Sampled Values. Essas comunicações são usadas em funções que exigem troca direta de informações entre dispositivos. :contentReference[oaicite:8]{index=8}
Outras partes da série tratam do gerenciamento da infraestrutura de rede, do controle de acesso por função, da gestão de certificados e chaves criptográficas e do registro de eventos de segurança.
A IEC 62351-8, por exemplo, apresenta o controle de acesso baseado em funções, conhecido como RBAC. Esse modelo permite associar permissões às responsabilidades de cada usuário ou sistema.
A IEC 62351-9 aborda a geração, distribuição e revogação de chaves e certificados digitais. A IEC 62351-14 especifica aspectos relacionados aos registros de eventos de cibersegurança. :contentReference[oaicite:9]{index=9}
Inventário e conhecimento da arquitetura
A proteção começa pelo conhecimento dos ativos presentes na rede.
O inventário deve identificar dispositivos, fabricantes, modelos, versões de firmware e softwares instalados. Também é importante documentar as conexões e os fluxos de comunicação necessários para a operação.
Essas informações ajudam a localizar equipamentos afetados por vulnerabilidades e a planejar atualizações. Segundo o NIST, um inventário preciso dos ativos de tecnologia operacional apoia a identificação e o tratamento de riscos.
No contexto da IEC 61850, esse levantamento pode abranger IEDs, switches, servidores, gateways, estações de operação e computadores utilizados pela engenharia.
Segmentação da rede
A separação entre redes corporativas e redes de automação reduz a possibilidade de que um incidente iniciado em um ambiente alcance os sistemas responsáveis pela operação elétrica.
A segmentação pode ser organizada por função, localização ou criticidade. Firewalls, switches, VLANs e gateways podem controlar a comunicação entre essas zonas.
O objetivo é permitir somente os fluxos necessários ao funcionamento do sistema. O NIST recomenda o uso de segmentação e isolamento como parte de uma arquitetura de defesa em profundidade para ambientes de tecnologia operacional.
Essa organização também facilita o monitoramento. Quando os fluxos esperados estão documentados, comunicações incomuns podem ser identificadas com maior precisão.
Controle de acesso e manutenção
Cada usuário deve receber somente as permissões necessárias para executar sua atividade.
Operadores, profissionais de manutenção e equipes de engenharia possuem responsabilidades diferentes. O controle de acesso baseado em funções ajuda a separar essas atribuições e reduz a exposição de recursos críticos.
O princípio do menor privilégio é recomendado pelo NIST para ambientes de tecnologia operacional e também está presente na abordagem de RBAC da IEC 62351.
O acesso remoto exige atenção adicional. Conexões utilizadas por fornecedores ou equipes de suporte devem ser autorizadas, registradas e encerradas após a atividade. Alterações realizadas durante uma manutenção também precisam ser documentadas.
Monitoramento e registro de eventos
O monitoramento permite acompanhar alterações de configuração, tentativas de acesso e comportamentos fora do padrão esperado.
Os registros devem indicar qual dispositivo gerou o evento, o horário, a origem da ação e o resultado. A sincronização dos relógios dos equipamentos é importante para permitir a correlação entre informações produzidas por diferentes componentes.
O NIST destaca que os registros são essenciais para manter a visibilidade sobre os sistemas de tecnologia operacional. Também recomenda atenção ao armazenamento, pois alguns dispositivos possuem capacidade limitada para conservar logs.
Resposta a incidentes
Mesmo com controles preventivos, a organização precisa estar preparada para responder a um incidente.
O plano deve definir responsabilidades, critérios de classificação, formas de comunicação e procedimentos de contenção. Também deve considerar os impactos que uma ação de resposta pode causar no processo físico.
Em um sistema elétrico, desconectar um equipamento ou interromper uma comunicação pode afetar a operação. Por isso, as decisões precisam envolver profissionais de cibersegurança e equipes responsáveis pelo sistema elétrico.
O NIST recomenda que o plano de resposta para tecnologia operacional contemple detecção, análise, contenção, comunicação e recuperação. O documento também orienta que esses procedimentos sejam testados periodicamente.
Segurança como parte da engenharia
A IEC 61850 cria uma base comum para integrar dados, equipamentos e funções dos sistemas de automação de energia. A IEC 62351 acrescenta requisitos voltados à proteção das comunicações e ao gerenciamento de segurança.
A aplicação conjunta dessas referências deve estar acompanhada por inventário de ativos, segmentação da rede, controle de acesso e monitoramento contínuo.
Quando a cibersegurança entra no projeto desde a arquitetura, torna-se possível aproveitar os recursos da automação digital com maior controle sobre os riscos operacionais.
A Wacker representa soluções para proteção, controle, automação e testes de sistemas elétricos. Para conhecer as tecnologias disponíveis para diferentes aplicações, converse com nossa equipe.